Онлайн или на място, ръководените от инструктор на живо обучения по Откриване на заплахи и реакция (TDR) демонстрират чрез интерактивна практическа работа как да използвате усъвършенствани техники и инструменти за идентифициране, анализиране и смекчаване на киберзаплахи в реално време.
Обучението по Откриване на заплахи и реакция се предлага като „онлайн обучение на живо“ или „обучение на живо на място“. Онлайн обучението на живо (известно още като „дистанционно обучение на живо“) се провежда чрез интерактивен, отдалечен десктоп. Обучението на живо на място може да се проведе локално в помещенията на клиента в София или в корпоративните обучителни центрове на NobleProg в София.
NobleProg -- Вашият местен доставчик на обучения
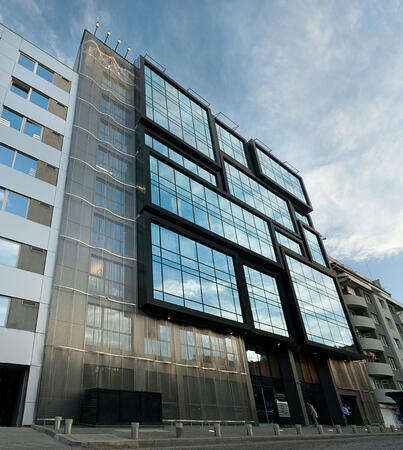
Кристал бизнес център
ул. "Осогово" 40, София, Bulgaria, 1303
Кристал Бизнес Център се намира в централната част на София, на ъгъла на ул. „Осогово”. и бул. "Тодор Александров" Сградата е лесно достъпна чрез метрото (само на 50 м от гара Опълченска) и друг обществен транспорт. Общата му площ е 8000 кв.м. Офисната площ е 6171 кв.м.
Това обучение с инструктор на живо в София (онлайн или на място) е предназначено за специалисти по киберсигурност на средно ниво, които желаят да внедрят CTEM в своите организации.
След завършване на обучението участниците ще могат да:
Разбират принципите и етапите на CTEM.
Идентифицират и приоритизират рискове, използвайки методологиите на CTEM.
Интегрират практиките на CTEM в съществуващи протоколи за сигурност.
Използват инструменти и технологии за непрекъснато управление на заплахи.
Разработват стратегии за непрекъснато валидиране и подобряване на мерките за сигурност.
Това обучение с инструктор на живо в София (онлайн или на място) е насочено към професионалисти в киберсигурността на средно ниво, които желаят да използват DeepSeek за напреднало откриване на заплахи и автоматизация.
До края на обучението участниците ще могат да:
Използват DeepSeek AI за откриване и анализ на заплахи в реално време.
Внедряват техники за откриване на аномалии, задвижвани от изкуствен интелект.
Автоматизират мониторинга на сигурността и реакцията, използвайки DeepSeek.
Интегрират DeepSeek в съществуващи рамки за киберсигурност.
Присъединете се към това обучение с инструктор в София, за да овладеете основите на OpenEDR. Научете се да внедрявате агенти, да конфигурирате телеметрия и да анализирате събития от крайни точки за откриване на заплахи. Практическите лабораторни упражнения в София са фокусирани върху реагирането при инциденти и интегрирането на сигнали в работните процеси по сигурността.
Това напреднало обучение по София осигурява на SOC анализаторите и разследващите заплахи практически умения за внедряване на OpenEDR и интегрирането му с MITRE ATT&CK. Участниците ще се научат да проектират логика за засичане, да изпълняват работни процеси за разследване и да извършват анализ на първопричините за укрепване на организационната сигурност.
Това обучение с инструктор в София предоставя на специалистите по сигурност усъвършенствани стратегии за преговори при ransomware и умения за разузнаване на заплахи. Участниците ще анализират жизнения цикъл на атаките, ще практикуват симулирани преговори и ще операционализират разузнавателна информация за стабилна защита.
Това обучение, водено от инструктор на живо в София (онлайн или на място), е предназначено за специалисти по киберсигурност на напреднало ниво, които искат да разберат разузнаването на киберзаплахи и да усвоят умения за ефективно управление и смекчаване на киберзаплахи.
След завършване на това обучение, участниците ще могат да:
Разбират основите на разузнаването на киберзаплахи (CTI).
Анализират текущия пейзаж на киберзаплахите.
Събират и обработват разузнавателни данни.
Извършват задълбочен анализ на заплахи.
Използват платформи за разузнаване на заплахи (TIPs) и автоматизират процесите на разузнаване на заплахи.
Това обучение с инструктор на живо в София помага на начинаещи специалисти по киберсигурност да овладеят детекционния инженеринг. Участниците ще се научат да разработват ефективни правила, да интерпретират логове, да прилагат разузнаване за заплахи и да оптимизират алармите, за да намалят фалшивите положителни резултати в рамките на съвременния работен процес на SOC.
Обучение с инструктор в София за ИТ специалисти по сигурност. Научете се да планирате, класифицирате, ограничавате и управлявате инциденти чрез практически симулации. Изградете практически умения в стратегиите за откриване, премахване и възстановяване, за да подобрите ефективно способностите за реагиране на вашата организация.
Това усъвършенствано обучение по София предоставя на изследователите по сигурността умения за автоматизиране на работни процеси и мащабиране на разузнаването за лов на bug bounty. Участниците ще овладеят откриването на високоефективни уязвимости, изграждането на персонализирани скриптове и ефективното управление на сложни цели.
Това обучение на живо с инструктор в София дава на начинаещите основите на етичното търсене на уязвимости, като обхваща ключови инструменти като Burp Suite и често срещани уязвимости като XSS, SQLi и CSRF. Участниците ще се научат да идентифицират слабости и да подават ясни доклади.
Това обучение с инструктор, на живо в София (онлайн или на място), е насочено към дежурни мениджъри и оперативни ръководители на средно ниво, които желаят да изградят стабилни стратегии за киберустойчивост, за да защитят своите организации от киберзаплахи.
До края на това обучение участниците ще могат да:
Разбират основите на киберустойчивостта и значението им за дежурното управление.
Разработват планове за реакция при инциденти, за да поддържат непрекъснатост на операциите.
Идентифицират потенциални киберзаплахи и уязвимости в тяхната среда.
Прилагат протоколи за сигурност, за да минимизират излагането на риск.
Координират реакцията на екипа по време на киберинциденти и процесите на възстановяване.
Това обучение, водено от инструктор на живо в София (онлайн или на място), е насочено към ИТ специалисти по сигурност на средно ниво, които желаят да развият умения в наблюдението, анализа и реагирането в областта на сигурността.
До края на това обучение участниците ще могат да:
Разбират ролята на Blue Team в операциите по киберсигурност.
Използват SIEM инструменти за наблюдение на сигурността и анализ на логове.
Откриват, анализират и реагират на инциденти в сигурността.
Извършват анализ на мрежовия трафик и събиране на разузнавателна информация за заплахи.
Прилагат най-добрите практики в работните процеси на центъра за операции по сигурност (SOC).
Това обучение с инструктор на живо в София (онлайн или на място) е насочено към професионалисти по киберсигурност от средно до напреднало ниво, които желаят да повишат уменията си в откриването на заплахи и реакцията при инциденти, задвижвани от AI.
До края на това обучение участниците ще могат да:
Внедряват напреднали AI алгоритми за откриване на заплахи в реално време.
Персонализират AI модели за специфични предизвикателства в киберсигурността.
Разработват работни потоци за автоматизация на реакцията при заплахи.
Защитават задвижвани от AI инструменти за сигурност срещу враждебни атаки.
Това обучение с инструктор на живо в София (онлайн или на място) е насочено към начинаещи професионалисти по киберсигурност, които искат да се научат как да използват ИИ за по-добро откриване на заплахи и способности за реакция.
До края на обучението участниците ще могат:
Да разбират приложенията на ИИ в киберсигурността.
Да внедряват алгоритми с ИИ за откриване на заплахи.
Да автоматизират реакцията при инциденти с инструменти с ИИ.
Да интегрират ИИ в съществуваща инфраструктура за киберсигурност.
Това независимо от доставчик CHFI обучение в София предоставя на следователите основни умения по дигитална криминалистика, обхващащи събиране на доказателства, верига на попечителство и усъвършенствани техники за анализ. То подготвя професионалистите да работят с дигитални доказателства за съдебни дела и коригиращи действия чрез практически лабораторни упражнения.
Това обучение с инструктор на живо в София (онлайн или на място) обхваща различните аспекти на корпоративната сигурност – от изкуствен интелект до сигурност на бази данни. То включва също и запознаване с най-новите инструменти, процеси и начин на мислене, необходими за защита от атаки.
Това обучение с инструктор на живо в София (онлайн или на място) е насочено към анализатори на информационни системи, които желаят да използват MITRE ATT&CK, за да намалят риска от компрометиране на сигурността.
До края на това обучение участниците ще могат:
Да настроят необходимата среда за разработка, за да започнат внедряването на MITRE ATT&CK.
Да класифицират как атакуващите взаимодействат със системите.
Да документират поведенията на противниците в системите.
Да проследяват атаки, да разшифроват модели и да оценяват вече внедрените защитни инструменти.
Прочети повече...
Последна актуализация:
Отзиви от участници (3)
Яснота и темп на обясненията
Federica Galeazzi - Aethra Telecomunications SRL
Курс - AI-Powered Cybersecurity: Advanced Threat Detection & Response
Машинен превод
Това ми даде необходимата информация :) Започвам да преподавам по квалификацията BTEC Level 3 и исках да разширя знанията си в тази област.
Otilia Pasareti - Merthyr College
Курс - Fundamentals of Corporate Cyber Warfare
Машинен превод
- Разбирането, че ATT&CK създава карта, която улеснява виждането на защитените и уязвими области на организация. След това да се идентифицират най-значимите сигурнишки лакуни от рисков перспектива.
- Научете, че всяка техника съществува със списък от мерки за премахване на уязвимостта и детекции, които екипите по реагиране на инциденти могат да прилагат за разпознаване и защита.
- Научете за различните източници и общности, от които се извеждат защитни препоръки.
Онлайн Откриване на заплахи и реакция (TDR) обучение в София, Откриване на заплахи и реакция (TDR) тренировъчни курсове в София, Уикенд Откриване на заплахи и реакция (TDR) курсове в София, Вечер Откриване на заплахи и реакция (TDR) обучение в София, Откриване на заплахи и реакция (TDR) водени от инструктор в София, Откриване на заплахи и реакция (TDR) водени от инструктор в София, Вечер Откриване на заплахи и реакция (TDR) курсове в София, Онлайн Откриване на заплахи и реакция (TDR) обучение в !регион, Откриване на заплахи и реакция (TDR) класове в София, Откриване на заплахи и реакция (TDR) обучител в София, Откриване на заплахи и реакция (TDR) инструктор в София, Откриване на заплахи и реакция (TDR) тренировъчна програма в София, Откриване на заплахи и реакция (TDR) обучение едно-в-едно в София, Уикенд Откриване на заплахи и реакция (TDR) обучение в София, Откриване на заплахи и реакция (TDR) частни курсове в София, Откриване на заплахи и реакция (TDR) на място в София, Откриване на заплахи и реакция (TDR) обучение в София Онлайн Threat Detection and Response (TDR) обучение в София, TDR тренировъчни курсове в София, Уикенд TDR курсове в София, Вечер TDR (Threat Detection and Response) обучение в София, TDR водени от инструктор в София, TDR водени от инструктор в София, Уикенд TDR обучение в София, TDR на място в София, TDR класове в София, Онлайн TDR (Threat Detection and Response) обучение в !регион, TDR (Threat Detection and Response) обучение в София, Threat Detection and Response обучител в София, Threat Detection and Response (TDR) тренировъчна програма в София, Вечер Threat Detection and Response курсове в София, TDR (Threat Detection and Response) частни курсове в София, Threat Detection and Response обучение едно-в-едно в София, TDR инструктор в София